DMARC 정책 적용을 생략할 때의 실제 비용
DMARC 정책 적용은 이제 보안과 받은편지함 전달에 필수입니다. 보호되지 않은 도메인의 숨은 위험을 확인하세요.
스푸핑과 브랜드 악용
- 도메인이 사칭될 수 있습니다: DMARC 정책을 적용하지 않으면 공격자가 귀사의 도메인에서 보낸 것처럼 보이는 이메일을 발송할 수 있습니다.
- 고객의 신뢰가 떨어집니다: 브랜드를 사칭한 피싱 시도는 신뢰도를 해치고 고객 지원 부담을 늘립니다.
- 보호 계층이 없습니다: p=none은 모니터링 전용이며, 수신 서버에 인증되지 않은 이메일을 차단하도록 요청하지 않습니다.
전달률과 받은편지함 도달
- 받은편지함에 도달하는 메일 감소: Google과 Yahoo가 인증 요건을 강화했으며, 올바른 설정은 더 안정적인 전달에 기여합니다.
- 눈에 띄지 않게 약해지는 평판: 인증 문제와 도메인 악용은 시간이 지나면서 발신자 평판을 약화시킬 수 있습니다.
- 마케팅 ROI 하락: 받은편지함에 도달하는 메일이 줄면 참여와 전환도 함께 줄어듭니다.
BIMI와 검증된 아이덴티티의 상실
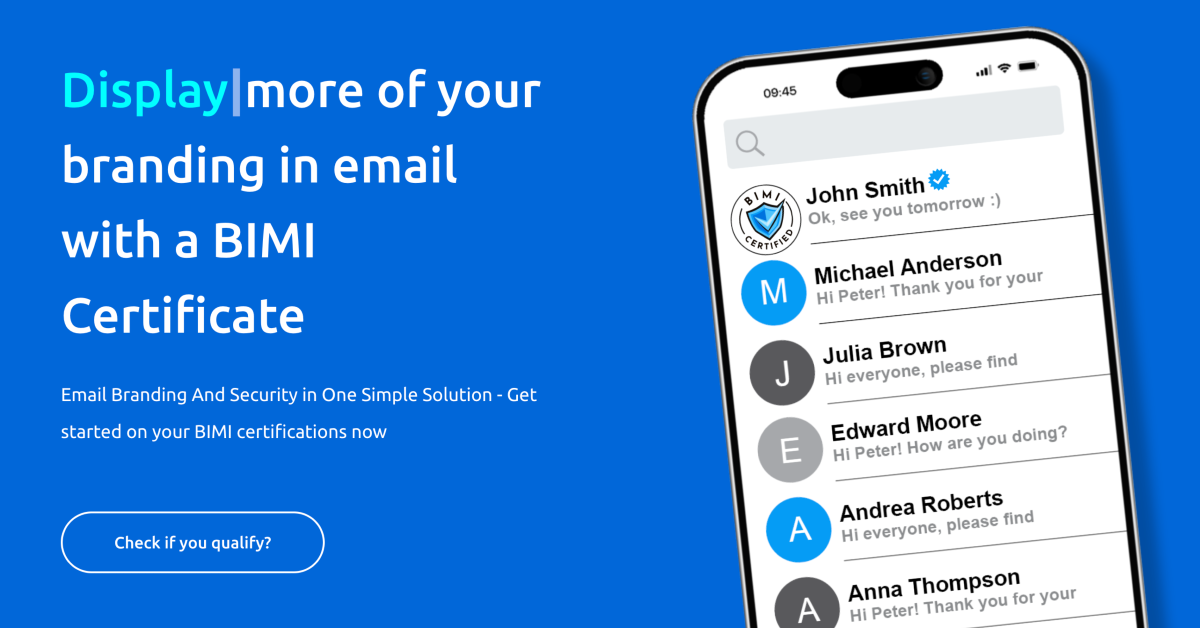
- 받은편지함에 검증된 로고가 표시되지 않음: BIMI에는 DMARC 정책 적용이 필요하며, 이것이 없으면 브랜드가 이 시각적 신호를 얻을 수 없습니다.
- 차별화 약화: BIMI를 사용하는 경쟁사는 Gmail, Apple Mail, Yahoo에서 시각적으로 더 돋보입니다.
- 놓친 신뢰 신호: 검증된 로고는 오픈율과 사용자 신뢰를 높일 수 있습니다.
컴플라이언스 및 보안 위험
- 보안 평가 불합격: 구매 절차에서 DMARC 정책 적용을 기대하는 공급업체와 대기업이 늘고 있습니다.
- 규제 위험 증가: 스푸핑 사례는 규제 산업에서 컴플라이언스 문제를 일으킬 수 있습니다.
- 더 취약한 공급망: 보호되지 않은 도메인은 점점 더 위험 요소로 간주되고 있습니다.
운영 및 재무적 영향
- 사고 대응 시간 증가: DMARC 정책을 적용하지 않으면 조직이 피싱과 스푸핑에 더 취약해집니다.
- 비용이 많이 드는 복구: 공격 이후 도메인 평판을 회복하거나 피해를 복구하는 데는 예방보다 훨씬 많은 비용이 들 수 있습니다.
- 경쟁사에 뒤처짐: DMARC 정책 적용은 기본 요건이 되고 있으며, 이를 갖추지 않으면 낡은 보안 접근 방식으로 비칠 수 있습니다.